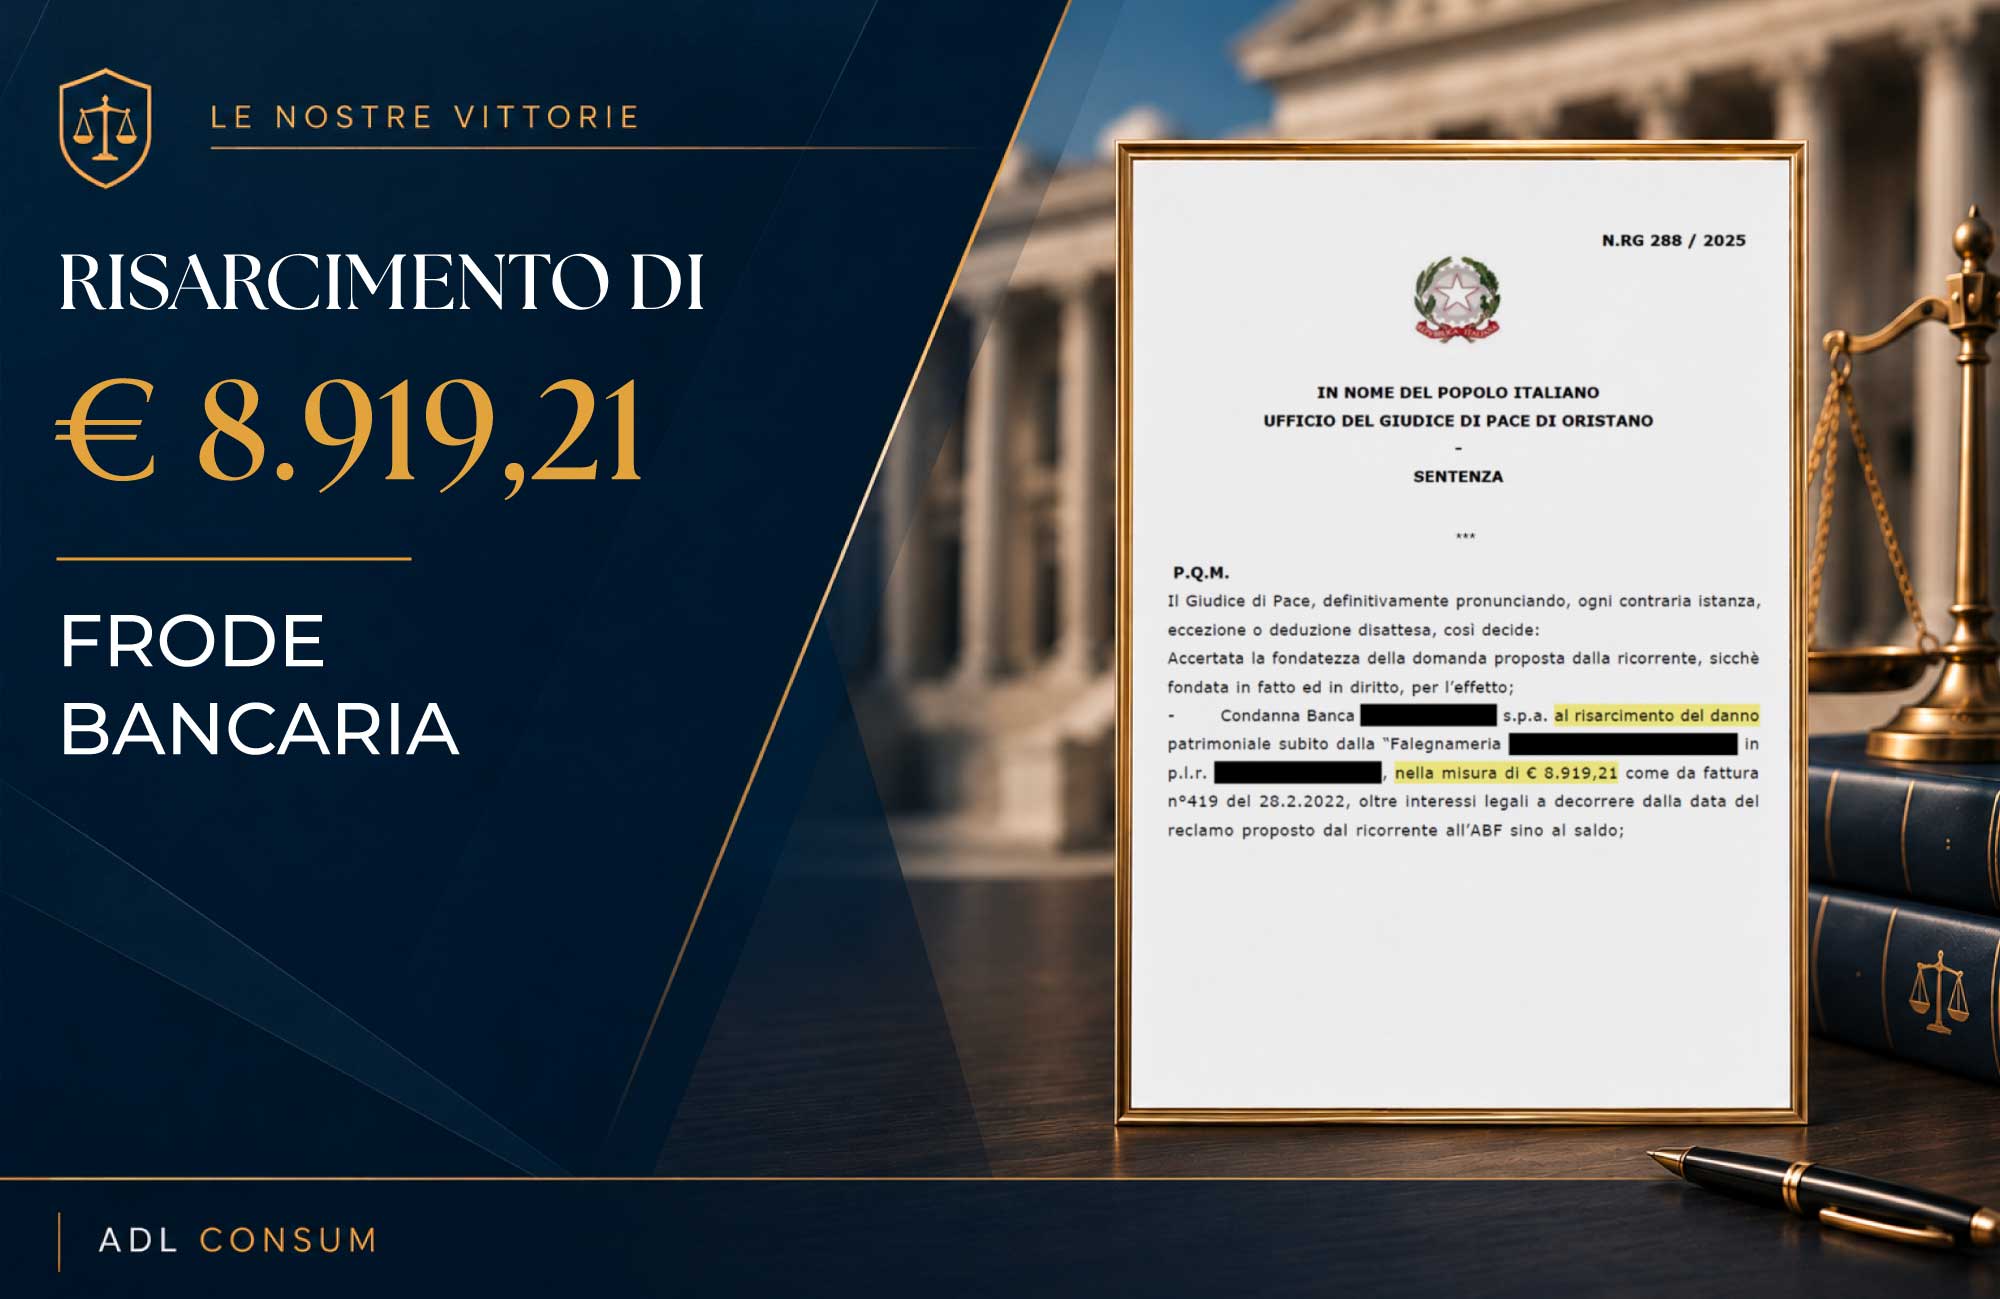
Il Giudice di Pace di Oristano riconosce la responsabilità dell’istituto in una frode informatica e condanna la banca al risarcimento di € 8.919,21, oltre interessi e spese legali. Il ricorso era stato precedentemente respinto dall’Arbitro Bancario Finanziario (ABF).
Una decisione particolarmente interessante per chi cerca informazioni su truffe bancarie online, bonifici fraudolenti, bonifici non autorizzati, frodi tramite home banking, phishing bancario, responsabilità della banca e diritto al rimborso delle somme sottratte attraverso operazioni di pagamento fraudolente.
A cura della Redazione di ADL Consum
Una nuova decisione in materia di frode informatica e bonifici bancari pone ancora una volta al centro il tema della sicurezza dei sistemi di pagamento e degli obblighi di protezione gravanti sugli istituti di credito.
La pronuncia affronta, in particolare, alcuni dei problemi più frequenti nelle controversie relative a truffe sull’home banking e operazioni bancarie disconosciute: utilizzo delle credenziali del cliente, autenticazione tramite OTP, alterazione o dirottamento del bonifico, responsabilità dell’intermediario, onere della prova e adeguatezza dei sistemi di sicurezza adottati dalla banca.
Con la sentenza n. 188/2026 del 10 settembre 2026 (R.G. n. 288/2025), il Giudice di Pace di Oristano ha accolto la domanda del cliente e condannato l’istituto di credito al risarcimento di € 8.919,21, oltre interessi legali e spese di giudizio.
La vicenda è stata seguita dall’Avv. Nora Piras, con il supporto del Rag. Antonello Caria, che aveva curato la fase iniziale della contestazione, il precedente ricorso all’ABF e, insieme al legale, la predisposizione dell’apparato documentale e probatorio successivamente utilizzato in giudizio.
Il bonifico risultava corretto, ma il denaro arrivò su un altro conto
Il caso trae origine da un normale pagamento commerciale. Si tratta di una tipologia di frode bancaria particolarmente insidiosa, perché il cliente ritiene di avere disposto correttamente il pagamento verso il beneficiario, mentre il denaro viene successivamente indirizzato verso coordinate bancarie differenti.
- Il cliente aveva disposto attraverso il proprio home banking un bonifico di € 8.652,74, inserendo le coordinate bancarie comunicate dal proprio fornitore.
- Pochi giorni dopo, il fornitore segnalava di non aver ricevuto il pagamento.
- Dalle verifiche emergeva una circostanza grave: nonostante la contabile riportasse correttamente il nominativo del beneficiario, il denaro era stato in realtà dirottato verso un IBAN completamente diverso, acceso presso un istituto di credito estero.
È la fattispecie nota come bonifico dirottato, bonifico hackerato o IBAN modificato durante il pagamento.
Il cliente denunciava immediatamente l’accaduto e chiedeva alla banca il rimborso. L’istituto respingeva ogni responsabilità sostenendo che il proprio sistema utilizzasse un’autenticazione forte a doppio fattore (SCA con credenziali statiche e OTP) e che l’operazione fosse stata regolarmente convalidata attraverso il dispositivo del cliente.
Secondo la banca, una frode di quel tipo avrebbe richiesto necessariamente una collaborazione, anche inconsapevole, dell’utente. La sentenza chiarisce invece perché l’uso dell’OTP non dimostra automaticamente la volontà del cliente di autorizzare il pagamento.
Prima il reclamo, poi l’ABF: entrambi respinti
Prima di rivolgersi al Giudice, il cliente aveva tentato di ottenere tutela attraverso gli strumenti stragiudiziali:
- La banca aveva respinto il reclamo iniziale.
- Successivamente era stato presentato, con l’assistenza di ADL CONSUM, un ricorso davanti all’Arbitro Bancario Finanziario.
- L’ABF, con decisione n. 0012953 del 16 dicembre 2024, aveva respinto il ricorso.
Una conclusione che non aveva convinto lo staff di ADL CONSUM né l’Avv. Nora Piras, che hanno quindi deciso di proseguire davanti all’autorità giudiziaria.
Il Giudice non si ferma alla presenza dell’OTP
Il Giudice di Pace di Oristano ha adottato un’impostazione profondamente diversa. La sentenza evidenzia che, in presenza di un’operazione contestata, non è sufficiente per la banca dimostrare che siano state utilizzate le credenziali corrette o che l’operazione risulti formalmente autenticata.
Nel caso concreto, l’istituto aveva prodotto i log informatici e descritto il funzionamento del proprio sistema di autenticazione, ma secondo il Giudice ciò non dimostrava che il pagamento fosse stato consapevolmente autorizzato dal cliente.
Il Giudice richiama l’art. 10 del D.Lgs. 11/2010, sottolineando che:
- Spetta al prestatore dei servizi di pagamento provare che l’operazione sia stata correttamente autenticata, registrata e contabilizzata e che non abbia subito malfunzionamenti o altri inconvenienti.
- Non può essere il consumatore a dover dimostrare tecnicamente in che modo il sistema sia stato violato, mentre grava sull’intermediario l’onere probatorio previsto dalla normativa sulle operazioni di pagamento contestate.
La banca conosceva il problema degli attacchi informatici
Uno dei passaggi più significativi della sentenza riguarda la sicurezza dei sistemi della banca. Il Giudice richiama espressamente precedenti giudiziari da cui emergeva come il medesimo istituto fosse già stato interessato da altri attacchi informatici.
Vengono citate in particolare:
- Corte di Cassazione, n. 17415 del 26 giugno 2024
- Tribunale di Roma, sentenza del 7 dicembre 2024
Tali precedenti avevano evidenziato che la stessa banca aveva già subito diversi attacchi informatici e non si era adeguata alle norme di protezione relative all’autenticazione forte. Non si era di fronte a un fenomeno imprevedibile o sconosciuto all’istituto, ma a un rischio che aveva già interessato la medesima banca ed era già arrivato all’attenzione della Corte di Cassazione.
La decisione richiama inoltre la disciplina del principio della diligenza qualificata della banca (diligenza del bonus argentarius) (Cass. civ. n. 23683/2024, n. 9721/2020 e n. 12050/2024).
Anche l’assenza degli alert diventa rilevante
La sentenza prende in considerazione un ulteriore profilo: secondo il Giudice, la banca aveva omesso di attivare un sistema di SMS alert o altro strumento equivalente capace di segnalare o bloccare un’operazione anomala.
Nel caso concreto, il bonifico era stato indirizzato verso coordinate bancarie differenti da quelle effettivamente inserite dal cliente e il sistema avrebbe dovuto rilevare tale anomalia.
Ancora una volta l’ABF non ha offerto una tutela efficace
Questa vicenda porta a una riflessione sul ruolo dell’Arbitro Bancario Finanziario. Una decisione negativa dell’ABF in materia di truffa bancaria, phishing o bonifico non autorizzato non impedisce al cliente di rivolgersi all’autorità giudiziaria, ove ne ricorrano i presupposti.
Il Giudice di Pace di Oristano non si è lasciato condizionare dal precedente esito arbitrale negativo e ha esaminato autonomamente le prove, gli obblighi gravanti sulla banca e la giurisprudenza maturata.
Una materia complessa e in continua evoluzione
Un particolare riconoscimento va all’Avv. Nora Piras, che ha approfondito una materia altamente tecnica, e al lavoro svolto insieme al Rag. Antonello Caria e allo staff di ADL CONSUM.
Il Rag. Antonello Caria commenta: “Nelle truffe informatiche bisogna evitare un errore molto frequente: pensare che, se sono state utilizzate le credenziali corrette o un OTP, allora la responsabilità debba automaticamente ricadere sul cliente. Le frodi evolvono continuamente e proprio per questo le banche, che gestiscono professionalmente i sistemi di pagamento, devono evolvere ancora più velocemente nei sistemi di protezione. Se un cliente inserisce correttamente un IBAN e il denaro arriva su un conto completamente diverso, non si può liquidare la vicenda dicendo semplicemente che l’operazione risultava formalmente autenticata. Bisogna capire cosa è realmente accaduto e soprattutto verificare se il sistema avrebbe potuto e dovuto impedire quella frode.”
La sentenza n. 188/2026 del Giudice di Pace di Oristano ribadisce un principio fondamentale: nell’era dei pagamenti digitali, la sicurezza non può essere trasferita interamente sulle spalle del cliente.
La banca è stata condannata a risarcire € 8.919,21, oltre interessi legali e € 2.090,00 di spese di giudizio (oltre accessori di legge).